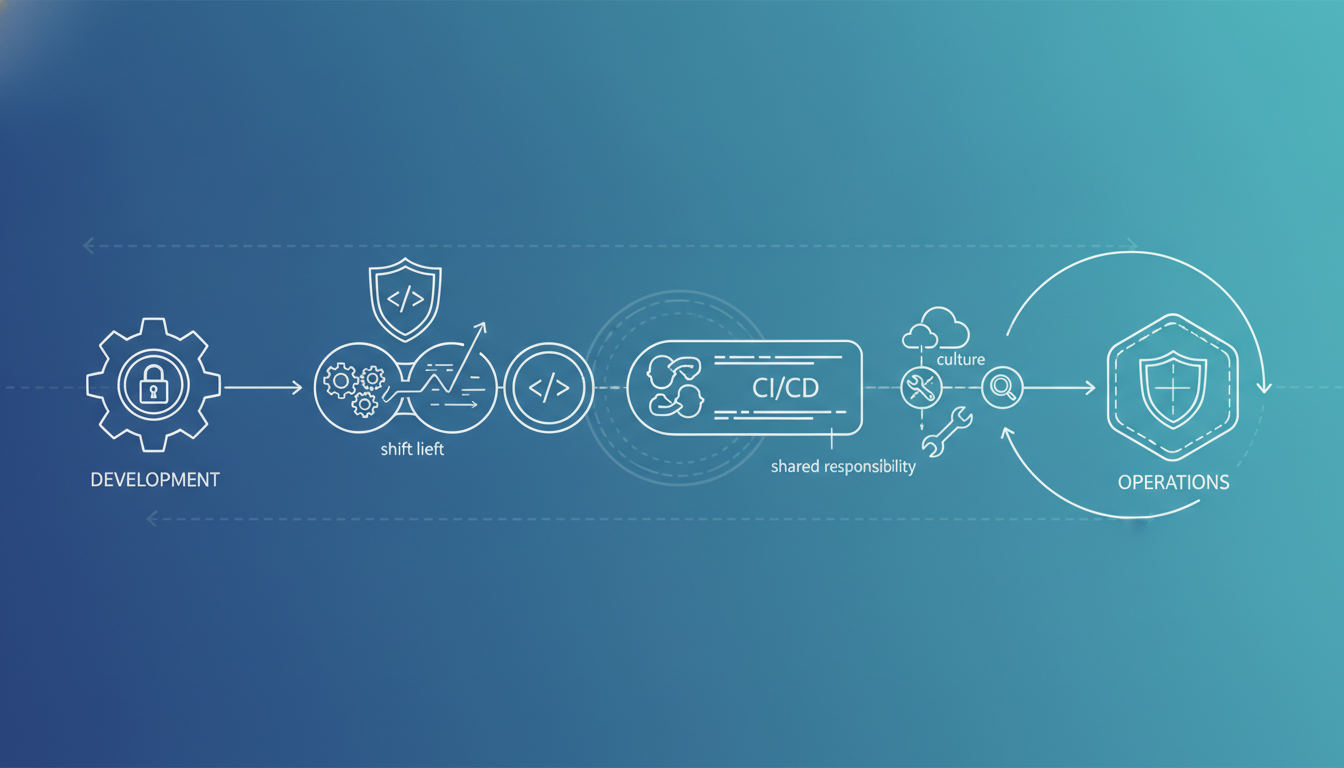
DevSecOps: segurança no pipeline
LidoNesta aula, exploramos o conceito de DevSecOps e como integrar a segurança no pipeline de CI/CD desde o início do desenvolvimento. Abordamos o shift-left security, a responsabilidade compartilhada, a cultura necessária e uma visão geral das práticas e ferramentas. Inclui exemplos práticos, exercícios com respostas e referências para aprofundamento.
Bem-vindo à aula 74 do nosso curso de DevOps! Hoje vamos mergulhar em um tema crucial para qualquer organização que deseja entregar software com qualidade e segurança: o DevSecOps. Se você já ouviu falar que "segurança não é um estágio, mas uma prática contínua", este é o momento de entender isso na prática. Vamos explorar como integrar a segurança em todo o pipeline de desenvolvimento, desde a concepção até a produção, sem sacrificar a velocidade.
O DevSecOps surge como uma evolução natural do DevOps, adicionando a segurança como um componente fundamental do ciclo de vida do software. Em vez de tratar a segurança como uma fase final ou um departamento separado, o DevSecOps promove a colaboração entre desenvolvimento, operações e segurança, incorporando práticas seguras em cada etapa do pipeline. Nesta aula, vamos desmistificar conceitos, apresentar ferramentas e fornecer exemplos práticos para você aplicar no seu dia a dia.
Shift-left security
O termo "shift-left" refere-se à prática de mover tarefas para as fases iniciais do ciclo de desenvolvimento. No contexto de segurança, significa antecipar a identificação e correção de vulnerabilidades o mais cedo possível, idealmente na fase de codificação ou até mesmo antes, na concepção. Isso contrasta com o modelo tradicional, onde a segurança era aplicada no final do processo, muitas vezes causando retrabalho e atrasos.
A ideia é simples: quanto mais cedo um problema é encontrado, mais barato e rápido é corrigi-lo. Por exemplo, detectar uma vulnerabilidade em uma biblioteca de código aberto durante o desenvolvimento é muito mais eficiente do que descobri-la em produção após um ataque. Para implementar o shift-left, utilizamos uma combinação de práticas e ferramentas que analisam o código, dependências, configurações e até mesmo a infraestrutura como código.
Algumas práticas comuns incluem:
- Análise estática de código (SAST): ferramentas que examinam o código-fonte em busca de padrões inseguros, como injeção de SQL ou uso de funções perigosas.
- Análise de dependências: verificação de vulnerabilidades conhecidas em bibliotecas e pacotes utilizados no projeto.
- Análise de composição de software (SCA): identifica componentes de código aberto e suas licenças, além de vulnerabilidades.
- Testes de segurança em tempo de execução (DAST): embora mais à direita, podem ser integrados em estágios iniciais para simular ataques.
- Infraestrutura como código (IaC): análise de arquivos Terraform, CloudFormation, etc., para detectar configurações inseguras.
Um exemplo prático de shift-left é a integração de ferramentas SAST no pipeline CI/CD. Vamos ver como configurar um job no GitLab CI que executa o Semgrep (uma ferramenta SAST popular) em cada commit:
# .gitlab-ci.yml
stages:
  - test

sast:
  stage: test
  image: returntocorp/semgrep
  script:
    - semgrep --config=auto .
  rules:
    - if: $CI_PIPELINE_SOURCE == "merge_request_event" || $CI_COMMIT_BRANCH == "main"
Com esse job, toda vez que um merge request é aberto ou um commit é enviado para a branch principal, o Semgrep analisa o código em busca de problemas de segurança. Se encontrar algo crítico, o pipeline falha, impedindo que o código inseguro seja mesclado.
Segurança como responsabilidade de todos
Uma das mudanças culturais mais importantes do DevSecOps é a ideia de que a segurança não é apenas responsabilidade do time de segurança, mas de todos os envolvidos no ciclo de vida do software: desenvolvedores, operadores, QA e até mesmo gerentes. Cada pessoa deve ter um papel ativo na garantia da segurança, adotando boas práticas e utilizando ferramentas apropriadas.
Isso não significa que todos precisam ser especialistas em segurança, mas sim que todos devem ter uma consciência básica dos riscos e saber como evitá-los. Por exemplo, desenvolvedores devem entender os princípios de codificação segura, como evitar injeção de SQL, validar entradas e usar autenticação adequada. Operadores devem saber como configurar ambientes de forma segura, como usar firewalls e gerenciar segredos.
Para promover essa responsabilidade compartilhada, podemos implementar as seguintes estratégias:
- Treinamento contínuo: oferecer cursos e workshops sobre segurança para todos os times.
- Definição de políticas claras: documentar as expectativas de segurança e os processos para reportar problemas.
- Automação de verificações: integrar ferramentas de segurança no pipeline para que todos vejam os resultados e possam corrigir.
- Revisões de código com foco em segurança: incluir checklists de segurança nas revisões.
- Comunicação aberta: incentivar a troca de ideias e a notificação de incidentes sem medo de culpa.
Um exemplo prático é a criação de um script de pré-commit que verifica se há segredos (como chaves de API) no código antes de ser commitado. Podemos usar uma ferramenta como o detect-secrets:
# Instalação
pip install detect-secrets

# Inicializar o baseline
detect-secrets scan > .secrets.baseline

# No hook de pré-commit (exemplo: .git/hooks/pre-commit)
#!/bin/sh
if ! detect-secrets scan | grep -q "Secret Type"; then
  echo "Segredos detectados! Remova-os antes de commitar."
  exit 1
fi
exit 0
Esse script, quando integrado como hook, impede que segredos sejam expostos no repositório, envolvendo o desenvolvedor na proteção do ambiente.
Cultura
A cultura organizacional é o alicerce do DevSecOps. Sem uma cultura que valorize a segurança e promova a colaboração, qualquer ferramenta ou processo pode falhar. A cultura DevSecOps é caracterizada por:
- Colaboração e comunicação: quebrar silos entre equipes, incentivando o diálogo constante.
- Responsabilidade compartilhada: todos se sentem donos da segurança do produto.
- Aprendizado contínuo: incentivar a experimentação e o aprendizado com falhas.
- Automação e medição: usar métricas para avaliar a eficácia das práticas de segurança.
- Empatia e confiança: evitar culpar indivíduos, focando em melhorias de processo.
Na prática, a cultura se manifesta em rituais e práticas diárias. Por exemplo, podemos realizar "security dojos" (sessões de treinamento interativas) ou "game days" (simulações de incidentes) para engajar os times. Além disso, é fundamental que a liderança apoie e participe dessas iniciativas, dando o exemplo.
Um aspecto importante é a gestão de riscos. Em vez de buscar segurança absoluta, o DevSecOps trabalha com a ideia de risco aceitável, priorizando as vulnerabilidades mais críticas. Isso envolve uma análise contínua do contexto do negócio e da ameaça.
Podemos implementar a cultura através de práticas como:
- Postmortems sem culpa: após um incidente, analisar as causas sem procurar culpados, focando em melhorias.
- Métricas de segurança: como tempo para corrigir vulnerabilidades, cobertura de testes de segurança, etc.
- Integração de segurança nas cerimônias ágeis: incluir itens de segurança no backlog e nas sprints.
Um exemplo de como a cultura pode ser aplicada é a criação de um canal de comunicação dedicado a segurança no Slack, onde qualquer pessoa pode reportar uma suspeita ou pedir ajuda. Além disso, podemos estabelecer um programa de "bug bounty" interno, onde os próprios funcionários são incentivados a encontrar e reportar vulnerabilidades.
Visão geral
Nesta seção, vamos consolidar os conceitos apresentados e dar uma visão abrangente do DevSecOps. Em resumo, DevSecOps é a integração da segurança em todas as fases do ciclo de vida do desenvolvimento de software, utilizando automação e colaboração para garantir que a segurança seja uma parte intrínseca do processo, não um anexo.
O pipeline de CI/CD é o coração do DevOps, e no DevSecOps, cada estágio deve incluir verificações de segurança. Vamos visualizar um pipeline típico:
# Exemplo de pipeline com etapas de segurança
stages:
  - build
  - test
  - security
  - deploy

build:
  script:
    - echo "Building..."

test:
  script:
    - echo "Running unit tests..."

security:
  stage: security
  script:
    - echo "Running SAST..."
    - semgrep --config=auto .
    - echo "Running dependency scan..."
    - safety check

deploy:
  script:
    - echo "Deploying..."
Além das ferramentas, é importante considerar a segurança em camadas: segurança do código, segurança das dependências, segurança da infraestrutura, segurança do pipeline e segurança da aplicação em execução. Cada camada requer ferramentas e práticas específicas.
Uma visão geral das principais ferramentas inclui:
- SAST: Semgrep, SonarQube, Fortify, Checkmarx.
- SCA: Snyk, OWASP Dependency-Check, WhiteSource.
- DAST: OWASP ZAP, Burp Suite.
- IaC Security: Checkov, tfsec, Terrascan.
- Segredos: detect-secrets, git-secrets, Vault.
- Monitoramento de runtime: Falco, Sysdig, Twistlock.
Para implementar DevSecOps, é essencial começar com um piloto, escolher um projeto e integrar algumas ferramentas, medir os resultados e iterar. A adoção deve ser incremental, respeitando a maturidade da equipe.
Finalmente, lembramos que DevSecOps não é uma ferramenta, mas uma filosofia. É sobre criar uma cultura onde a segurança é uma responsabilidade compartilhada e um habilitador para entregar software mais rápido e com mais confiança.
Boas práticas e observações finais
Antes de finalizar, vamos destacar algumas boas práticas para implementar DevSecOps com sucesso:
- Automatize tudo que for possível: a automação reduz erros humanos e libera tempo para tarefas mais críticas.
- Use políticas de segurança como código: defina políticas em arquivos versionados, como o OPA (Open Policy Agent), para garantir consistência.
- Monitore e meça: use métricas para acompanhar a eficácia das práticas de segurança e faça ajustes.
- Incentive a colaboração: promova a comunicação entre times de segurança, desenvolvimento e operações.
- Eduque continuamente: a segurança é um campo em constante evolução; mantenha-se atualizado com novas ameaças e ferramentas.
- Não se esqueça da conformidade: se você atua em setores regulados (LGPD, HIPAA, PCI DSS), garanta que as práticas atendam aos requisitos.
Em resumo, DevSecOps é uma jornada, não um destino. Comece pequeno, aprenda com os erros e celebre as vitórias. A segurança integrada ao pipeline não apenas protege a organização, mas também agrega valor ao negócio, evitando prejuízos e danos à reputação.
Exercícios
- Exercício 1: Explique o conceito de shift-left security e dê um exemplo de como ele pode ser aplicado em um pipeline de CI/CD.✓ Resposta: Shift-left security é a prática de incorporar atividades de segurança no início do ciclo de desenvolvimento, como na fase de codificação e construção. Um exemplo é adicionar um job de análise estática de código (SAST) no pipeline de CI/CD que roda a cada commit, como usar o Semgrep para detectar vulnerabilidades antes que o código seja mesclado.
- Exercício 2: Liste três maneiras de promover a segurança como responsabilidade de todos em uma equipe de desenvolvimento.✓ Resposta: 1) Oferecer treinamentos regulares em segurança para todos os membros da equipe. 2) Integrar ferramentas de segurança no pipeline para que todos vejam e corrijam problemas. 3) Realizar revisões de código com checklists de segurança, incentivando todos a pensar em segurança.
- Exercício 3: Qual é a importância da cultura no DevSecOps e como você pode incentivar uma cultura de segurança em sua organização?✓ Resposta: A cultura é fundamental porque define como as pessoas se comportam em relação à segurança. Para incentivar, podemos: promover a comunicação aberta e sem culpa, incluir segurança nas cerimônias ágeis, reconhecer e recompensar boas práticas de segurança, e envolver a liderança como exemplo.
- Exercício 4: Descreva as principais ferramentas de segurança que podem ser integradas em um pipeline DevSecOps e categorize-as (SAST, SCA, etc.).✓ Resposta: Principais ferramentas: SAST: Semgrep, SonarQube; SCA: Snyk, OWASP Dependency-Check; DAST: OWASP ZAP; IaC Security: Checkov, tfsec; Segredos: detect-secrets; Monitoramento de runtime: Falco, Sysdig.
- Exercício 5: Escreva um exemplo de configuração de um pipeline (em YAML) que inclua uma etapa de segurança com uma ferramenta SAST de sua escolha.✓ Resposta: Exemplo de GitLab CI com Semgrep:
stages:
  - test
sast:
  stage: test
  image: returntocorp/semgrep
  script:
    - semgrep --config=auto .
  rules:
    - if: $CI_PIPELINE_SOURCE == "merge_request_event" || $CI_COMMIT_BRANCH == "main"
Referências
Continue lendo
Mais artigos de DevOps para seguir daqui.
Gerenciamento de incidentes
Aula sobre gerenciamento de incidentes em DevOps, cobrindo detecção, resposta, comunicação e postmortems blameless, com exemplos práticos e exercícios para fixação.
Lido
Gerenciamento de segredos avançado
Nesta aula avançada sobre gerenciamento de segredos, você aprenderá a implementar vaults, rotação automática, injeção segura e auditoria em ambientes DevOps. Serão apresentados conceitos, ferramentas e exemplos práticos para proteger credenciais e dados sensíveis, garantindo conformidade e segurança.
Lido
Resiliência e tolerância a falhas
Nesta aula, exploramos os conceitos fundamentais de resiliência e tolerância a falhas em sistemas DevOps, incluindo redundância, circuit breakers, degradação graciosa e chaos engineering. Você aprenderá a projetar sistemas que continuam operando mesmo diante de falhas, com exemplos práticos e boas práticas.
Lido