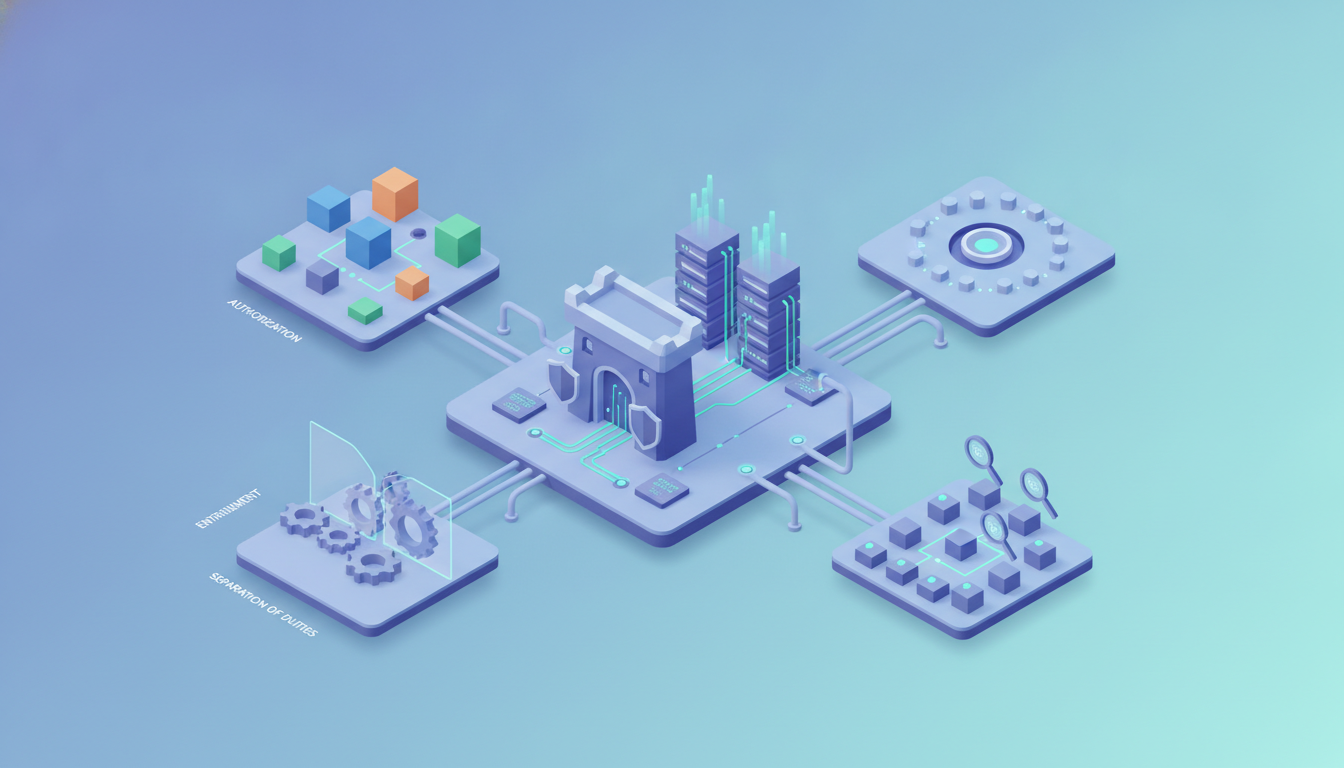
Segurança de Controles de Acesso
LidoEsta aula aborda a segurança dos controles de acesso, focando nos conceitos de autorização, revisões, entitlement e separação de funções. Você aprenderá a importância de cada um, como implementá-los e como eles se relacionam para proteger os recursos de uma organização.
Os controles de acesso são fundamentais para a segurança da informação, pois garantem que apenas usuários autorizados possam acessar recursos específicos. Nesta aula, vamos explorar quatro pilares essenciais: autorização, revisões, entitlement e separação de funções. Compreender esses conceitos é crucial para projetar sistemas seguros e em conformidade com políticas organizacionais e regulamentações.
Vamos além da simples autenticação (quem é você) e mergulhamos na autorização (o que você pode fazer). Cada tópico será abordado com definições, boas práticas, exemplos práticos e referências a padrões e tecnologias comuns.
Authorization
Autorização é o processo de determinar quais ações um usuário autenticado pode executar em um sistema. Enquanto a autenticação verifica a identidade, a autorização define as permissões e privilégios. Em outras palavras, autorização responde à pergunta: "O que este usuário tem permissão para fazer?"
Existem vários modelos de autorização, sendo os mais comuns: controle de acesso baseado em papéis (RBAC), baseado em atributos (ABAC) e baseado em listas de controle de acesso (ACL). Cada modelo tem suas vantagens e é adequado para diferentes cenários. Por exemplo, RBAC é frequentemente usado em aplicações empresariais para simplificar a administração de permissões, enquanto ABAC oferece maior flexibilidade usando atributos do usuário, do recurso e do contexto.
Uma implementação de autorização deve ser centralizada e consistente, evitando espalhar lógica de permissão pelo código. Uma abordagem comum é usar middleware ou interceptadores que verificam as permissões antes de processar uma solicitação.
// Exemplo conceitual de autorização em um sistema web
if (user.hasRole("admin")) {
    // permite acesso à rota de administração
} else {
    // retorna 403 Forbidden
}
Além disso, é importante seguir o princípio do menor privilégio: conceder apenas as permissões necessárias para a execução das tarefas. Isso reduz a superfície de ataque e minimiza danos em caso de comprometimento.
Reviews
Revisões de acesso são auditorias periódicas das permissões concedidas aos usuários. O objetivo é garantir que as permissões ainda são apropriadas, que não há acúmulo de privilégios desnecessários e que contas de ex-funcionários ou usuários inativos sejam desativadas. As revisões são essenciais para manter a segurança e a conformidade com normas como ISO 27001, SOX e LGPD.
Um programa de revisão eficaz deve incluir a definição de um cronograma (por exemplo, trimestral ou semestral), a identificação dos responsáveis pela revisão (gerentes ou proprietários de sistemas) e a documentação dos resultados. As revisões podem ser manuais, com planilhas, ou automatizadas, com ferramentas de gerenciamento de identidade e acesso (IAM).
Exemplo de processo de revisão:
- Gerar um relatório de todos os usuários e suas permissões.
- Enviar o relatório aos gerentes para revisão.
- Coletar aprovações ou solicitações de alteração.
- Implementar as mudanças (revogar ou adicionar permissões).
- Registrar as evidências para auditoria.
Automatizar as revisões pode reduzir erros e custos, mas é importante manter supervisão humana para decisões complexas.
Entitlement
Entitlement refere-se ao conjunto de direitos e permissões que um usuário possui em um sistema. É um conceito mais amplo que autorização, pois inclui não apenas o que o usuário pode fazer, mas também os recursos que ele pode acessar, como arquivos, aplicações e dados. Em gerenciamento de identidade, entitlement é frequentemente usado para descrever os pacotes de acesso que são concedidos a um usuário com base em seu papel ou função.
Gerenciar entitlements de forma eficaz é crucial para evitar excesso de privilégios e garantir a conformidade. As organizações devem manter um catálogo de entitlements, definir quem pode concedê-los e monitorar seu uso. Ferramentas de IAM ajudam a centralizar o gerenciamento de entitlements, permitindo provisionamento e desprovisionamento automáticos.
Por exemplo, em um sistema de RH, um funcionário pode ter entitlements como "acesso ao portal do funcionário", "aprovação de despesas" e "visualização de relatórios". Quando o funcionário muda de cargo, seus entitlements devem ser ajustados de acordo.
// Exemplo de definição de entitlement em um sistema
entitlement = {
    id: "ent-001",
    name: "Acesso ao sistema financeiro",
    permissions: ["ler", "escrever", "aprovar"],
    resources: ["relatorios", "lancamentos"]
}
É importante realizar auditorias regulares de entitlements para identificar e corrigir possíveis excessos ou inconsistências.
Separation of duties
Separação de funções (SoD) é um princípio de segurança que exige que tarefas críticas sejam divididas entre diferentes pessoas para reduzir o risco de fraude e erro. Por exemplo, a pessoa que aprova uma compra não deve ser a mesma que emite o pagamento. SoD é um controle preventivo que ajuda a garantir que nenhum indivíduo tenha controle total sobre um processo sensível.
Implementar SoD envolve identificar funções conflitantes e definir regras que impeçam que um único usuário execute ambas. Em sistemas automatizados, isso pode ser feito por meio de políticas de autorização que verificam conflitos antes de conceder permissões. Por exemplo, um sistema pode impedir que um usuário tenha simultaneamente os papéis de "criador" e "aprovador" de uma transação.
// Exemplo de verificação de SoD em um sistema
if (user.hasRole("criador") && user.hasRole("aprovador")) {
    throw new Error("Conflito de separação de funções");
}
SoD é frequentemente exigida por regulamentações financeiras e é uma prática recomendada em qualquer organização que lida com ativos críticos. Para implementar SoD, é necessário mapear os processos de negócio, identificar os pontos de conflito e configurar os sistemas de acordo.
Boas Práticas e Observações Finais
Ao projetar controles de acesso, considere as seguintes boas práticas:
- Adote um modelo de autorização adequado ao seu contexto (RBAC, ABAC, etc.).
- Centralize a lógica de autorização em um serviço ou middleware.
- Implemente revisões periódicas de acesso e documente os resultados.
- Use ferramentas de IAM para gerenciar entitlements de forma automatizada.
- Aplique o princípio da separação de funções em processos críticos.
- Siga o princípio do menor privilégio em todas as concessões de acesso.
Lembre-se de que a segurança é um processo contínuo: os controles de acesso devem ser monitorados, revisados e ajustados conforme a evolução da organização e das ameaças.
Referências
- OWASP Access Control
- Microsoft Architecture Patterns (Authorization)
- Role-Based Access Control (Wikipedia)
- Attribute-Based Access Control (Wikipedia)
- ISO 27001 Information Security Management
- NIST Access Control Publications
- SANS Access Control White Papers
Exercícios
Explique a diferença entre autenticação e autorização. Dê um exemplo prático de cada.
✓ Resposta: Autenticação é o processo de verificar a identidade de um usuário (ex.: login com senha). Autorização é o processo de determinar o que o usuário autenticado pode fazer (ex.: após o login, o usuário pode acessar apenas sua página de perfil, não a de outros).Cite três modelos de autorização e descreva resumidamente cada um.
✓ Resposta: RBAC (Role-Based Access Control): baseado em papéis atribuídos aos usuários; ABAC (Attribute-Based Access Control): baseado em atributos do usuário, recurso e contexto; ACL (Access Control List): lista de permissões por recurso, associada a usuários ou grupos.Qual é o objetivo das revisões de acesso? Quem deve participar do processo?
✓ Resposta: O objetivo é garantir que as permissões continuem apropriadas, evitando excesso de privilégios. Devem participar gerentes, proprietários de sistemas e responsáveis pela segurança da informação.O que é entitlement? Dê um exemplo de como ele pode ser usado em uma empresa.
✓ Resposta: Entitlement é o conjunto de direitos e permissões de um usuário. Exemplo: um funcionário do RH pode ter entitlement para acessar o sistema de folha de pagamento, mas não o sistema de vendas.Explique o princípio da separação de funções e por que ele é importante. Dê um exemplo.
✓ Resposta: Separação de funções é dividir tarefas críticas entre diferentes pessoas para reduzir risco de fraude. Exemplo: a mesma pessoa não pode criar um fornecedor e aprovar o pagamento a esse fornecedor.
Continue lendo
Mais artigos de Segurança da Informação para seguir daqui.
Segurança de Empresas e Equipes
Esta aula aborda a segurança da informação no contexto empresarial e de equipes, focando em quatro pilares: Security Champions, SOC (Security Operations Center), Awareness (conscientização) e Escalation (escalonamento). Você aprenderá como estruturar programas eficazes, a importância de cada elemento e como implementá-los na prática.
Lido
Segurança de Conformidade
Esta aula aborda a conformidade em segurança da informação, focando nos principais frameworks e regulamentações: PCI DSS, ISO 27001, LGPD e NIST. Você aprenderá o propósito, os requisitos-chave e como implementar a conformidade em cada um, com exemplos práticos e exercícios para fixar o conhecimento.
Lido
Segurança de Busca e Threat Hunting
Esta aula aborda os fundamentos da segurança de busca e threat hunting, explorando como a telemetria, as caças (hunts), a formulação de hipóteses e o conhecimento de TTPs capacitam analistas a proativamente identificar ameaças antes que causem danos. Ao final, o aluno será capaz de estruturar um processo de threat hunting eficaz em sua organização.
Lido