Segurança de Regras e Policies
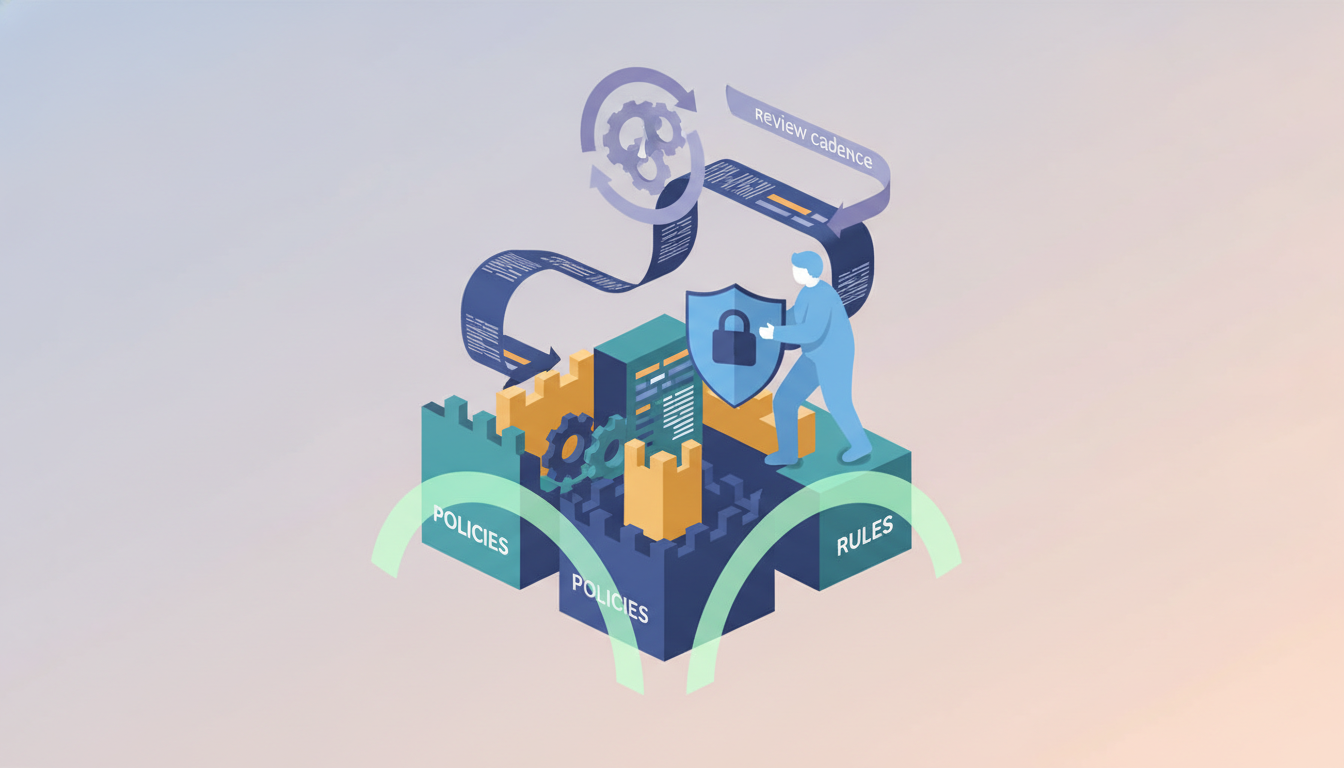
LidoEsta aula aborda a segurança de regras e policies, focando em Policy as Code, Guardrails e Review Cadence. Você aprenderá a transformar políticas de segurança em código versionável, implementar guardrails automatizados e estabelecer uma cadência de revisão contínua para manter a eficácia das políticas.
A segurança da informação moderna exige que as políticas e regras de controle sejam tratadas como artefatos de engenharia, não como documentos estáticos. A abordagem de Policy as Code (Política como Código) permite que organizações definam, versionem, testem e implementem políticas de segurança de forma automatizada, integrando-as ao ciclo de vida de desenvolvimento de software. Nesta aula, vamos explorar como transformar regras de segurança em código, como implementar guardrails (trilhos de proteção) que previnem violações e como estabelecer uma cadência de revisão dessas políticas para garantir que continuem relevantes e eficazes.
O conceito de Policy as Code surge da necessidade de escalar a segurança em ambientes de nuvem e DevOps, onde mudanças são constantes e manuais são insustentáveis. Ao codificar políticas, você ganha rastreabilidade, automação e consistência, reduzindo riscos de falha humana. Vamos detalhar cada subtópico com exemplos práticos e boas práticas.
Policy as Code
Policy as Code é a prática de representar políticas de segurança (como controle de acesso, conformidade, uso de recursos) em arquivos de código, geralmente em formatos declarativos como YAML, JSON ou linguagens específicas de domínio (DSLs). Essas políticas são armazenadas em repositórios de controle de versão (como Git), permitindo revisão, versionamento e automação de testes. A ideia é que a política seja executável: ferramentas como Open Policy Agent (OPA), HashiCorp Sentinel ou AWS CloudFormation Guard interpretam esse código e aplicam as regras em tempo de execução ou durante o deploy.
A principal vantagem é a consistência: a mesma política é aplicada em todos os ambientes, eliminando desvios. Além disso, o código pode ser testado automaticamente, garantindo que a política funcione como esperado antes de ser aplicada. Por exemplo, uma política que restringe o acesso a um bucket S3 pode ser escrita em Rego (linguagem do OPA) e testada com casos de teste. Isso permite que mudanças sejam propostas via pull requests, com revisão de pares e aprovação, como qualquer outro código.
Exemplo de uma política em OPA (Rego) que verifica se um recurso tem tags obrigatórias:
package example

# Regra que nega se não houver tag 'owner'
deny[msg] {
    resource := input.resource
    not resource.tags.owner
    msg := sprintf("Resource %v must have an 'owner' tag", [resource.name])
}
Para implementar Policy as Code, você precisa escolher uma ferramenta, definir o formato das políticas, integrar ao pipeline de CI/CD e estabelecer um processo de testes. Ferramentas como OPA podem ser usadas como um serviço (sidecar) ou integradas a Kubernetes, Terraform, etc. A política é consultada em pontos de decisão, e o resultado (allow/deny) é usado para controlar ações.
Guardrails
Guardrails são mecanismos automatizados que previnem violações de políticas, agindo como barreiras que impedem que ações não conformes sejam executadas. Diferente de políticas reativas (que apenas detectam após o fato), guardrails são proativos: eles bloqueiam ou corrigem automaticamente. Eles são essenciais em ambientes de autosserviço, onde desenvolvedores têm liberdade para criar recursos, mas precisam de limites de segurança.
Guardrails podem ser implementados em diferentes camadas: na camada de infraestrutura (ex.: AWS Service Control Policies, Azure Policy), na camada de aplicação (ex.: middleware de validação) ou na camada de CI/CD (ex.: verificações em pipelines). Por exemplo, uma guardrail que impede a criação de buckets S3 públicos pode ser implementada com uma política de controle de serviço (SCP) na AWS, que nega ações que definem ACLs públicas. Outro exemplo é um guardrail em Terraform que valida se o tipo de instância EC2 está na lista permitida antes do deploy.
Exemplo de guardrail usando AWS SCP (JSON):
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Deny",
      "Action": [
        "s3:PutBucketAcl"
      ],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "s3:x-amz-acl": "public-read"
        }
      }
    }
  ]
}
Esse guardrail nega qualquer ação que tente definir a ACL de um bucket como 'public-read'. Assim, mesmo que um usuário tente, a ação é bloqueada. Guardrails devem ser projetados para serem específicos e não bloquear operações legítimas; por isso, é importante testá-los e revisá-los regularmente.
Review Cadence
Review Cadence refere-se à frequência e ao processo de revisão das políticas de segurança. As políticas não são imutáveis; elas precisam ser atualizadas para refletir mudanças no ambiente, novas ameaças, requisitos de conformidade e lições aprendidas. Uma cadência de revisão bem definida garante que as políticas permaneçam eficazes e não se tornem obsoletas ou excessivamente restritivas.
A cadência pode ser baseada em tempo (por exemplo, revisão trimestral), em eventos (como após um incidente ou mudança significativa de infraestrutura) ou em gatilhos automatizados (como quando uma política é violada). Durante a revisão, deve-se avaliar se a política ainda é necessária, se está corretamente implementada, se há lacunas e se os guardrails estão funcionando. É recomendável envolver stakeholders de segurança, desenvolvimento e operações, e usar métricas (como número de violações) para orientar as decisões.
Um exemplo de processo de review cadence pode ser:
- Coleta de dados: Automatizar a coleta de logs de violações e não conformidades.
- Análise: Reunir o time para analisar os dados e identificar tendências.
- Proposta de mudanças: Criar pull requests para alterar políticas, com justificativa.
- Aprovação: Revisar e aprovar as mudanças (com testes).
- Implementação e monitoramento: Aplicar as mudanças e monitorar o impacto.
Ferramentas de Policy as Code podem facilitar a revisão, pois as mudanças são versionadas e testadas. Além disso, é possível automatizar parte do processo, como gerar relatórios de conformidade. A cadência ideal varia, mas uma boa prática é revisar pelo menos trimestralmente e após qualquer incidente de segurança.
Boas Práticas
Ao trabalhar com segurança de regras e policies, considere:
- Comece pequeno: Implemente políticas para os riscos mais críticos primeiro.
- Teste exaustivamente: Use casos de teste para validar sua política antes de aplicar.
- Documente: Comente o código da política para que outros entendam a intenção.
- Integre ao CI/CD: Automatize a verificação de políticas em pipelines.
- Monitore e meça: Acompanhe violações e eficácia das políticas.
Referências
- Open Policy Agent Documentation
- AWS Service Control Policies
- HashiCorp Sentinel Policy
- Azure Policy Overview
- CNCF Blog: Why Policy as Code is Essential
- Chef: Policy as Code
Exercícios
- Explique com suas palavras o que é Policy as Code e cite duas vantagens de usá-la.
- Dê um exemplo de guardrail em um ambiente de nuvem (diferente do exemplo da aula) e explique como ele previne uma violação.
- Qual a importância de uma cadência de revisão de políticas? Descreva um cenário em que a falta de revisão pode causar problemas.
- Escreva um exemplo de política em OPA (Rego) que verifica se um recurso Kubernetes tem um label obrigatório 'app'.
- Quais são as etapas principais para implementar Policy as Code em uma organização? Liste pelo menos 4.
package kubernetes

deny[msg] {
    input.kind == "Deployment"
    not input.metadata.labels.app
    msg := "Deployment must have label 'app'"
}
Observações Finais
Segurança de regras e policies é um campo em evolução, e a adoção de Policy as Code é um passo fundamental para organizações que buscam automação e conformidade contínua. Lembre-se de que políticas são tão boas quanto sua implementação e revisão. Invista em treinamento, ferramentas adequadas e uma cultura de segurança que valorize a melhoria contínua. Com guardrails e cadência de revisão, você reduzirá riscos e aumentará a resiliência da sua operação.
Continue lendo
Mais artigos de Segurança da Informação para seguir daqui.
Segurança de Telecomunicações
Esta aula aborda a segurança de telecomunicações, focando em ameaças e proteções relacionadas a voz, SMS e SIM swap. Explica como funcionam os ataques, as vulnerabilidades e as medidas de proteção, incluindo as proteções oferecidas pelas operadoras.
Lido
Segurança de Keys e Certificados
Esta aula aborda a segurança de chaves e certificados digitais, explorando a infraestrutura de chave pública (PKI), a rotação de certificados, o gerenciamento de chaves privadas e o conceito de key escrow. Você aprenderá as melhores práticas, os riscos envolvidos e como implementar cada componente de forma segura.
Lido
Segurança de Configurações
Esta aula aborda a segurança de configurações, um pilar essencial para manter sistemas seguros. Você aprenderá sobre baselines, drift, CIS Benchmarks e práticas de hardening, com exemplos práticos e exercícios para fixar o conteúdo.
Lido