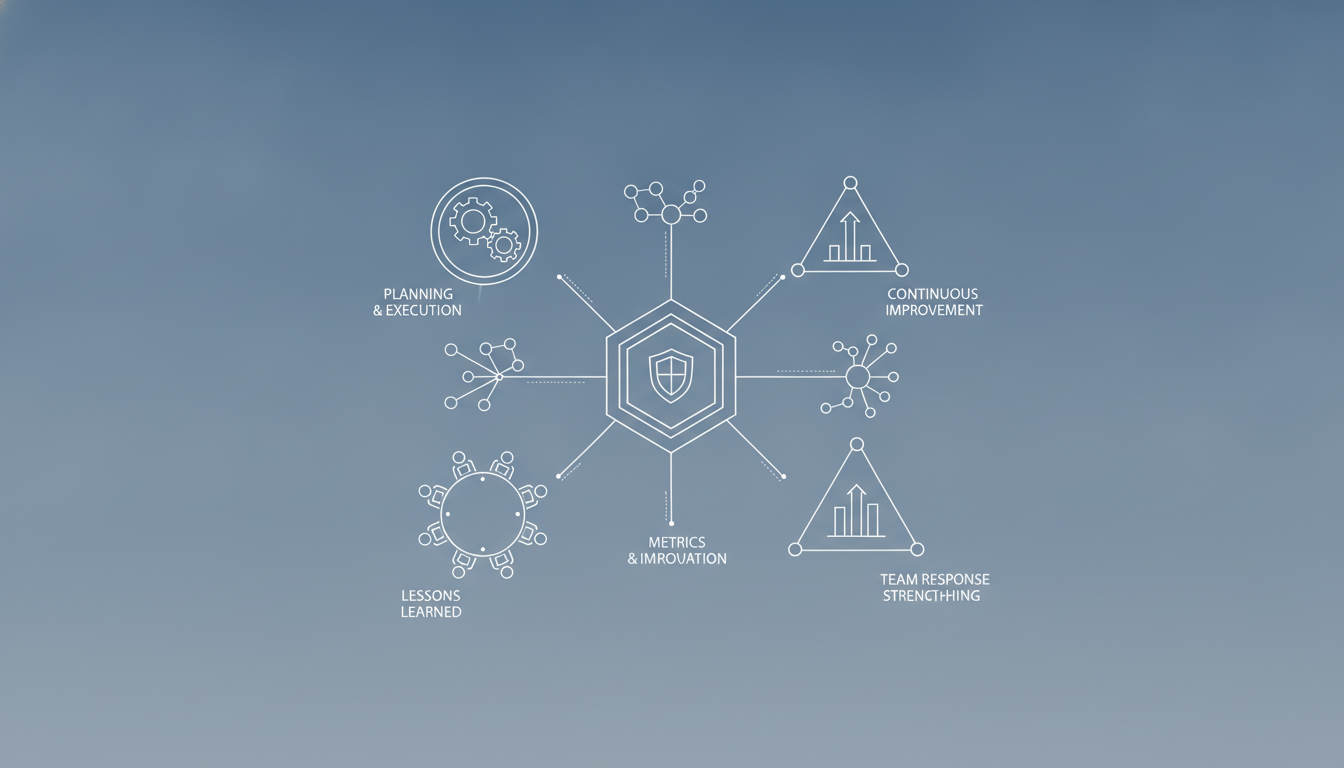
Segurança de Incident Simulation
LidoEsta aula explora a simulação de incidentes de segurança, com foco em exercícios de mesa (tabletop), boas práticas para conduzi-los, lições aprendidas e métricas para avaliar a eficácia. O aluno aprenderá a planejar, executar e melhorar continuamente simulações de incidentes, fortalecendo a preparação da equipe de resposta.
A simulação de incidentes de segurança é uma prática essencial para testar e melhorar a capacidade de resposta de uma organização diante de ameaças reais. Em vez de esperar um ataque real, as equipes podem criar cenários controlados que imitam incidentes, permitindo avaliar processos, ferramentas e pessoas em um ambiente seguro. Nesta aula, vamos nos aprofundar em uma das formas mais eficazes de simulação: os exercícios de mesa (tabletop exercises).
Os exercícios de mesa são discussões estruturadas, geralmente conduzidas em uma sala de conferência (ou virtualmente), onde os participantes simulam a tomada de decisões diante de um cenário de incidente. Ao contrário de simulações técnicas completas, como testes de penetração ou red teaming, os tabletop exercises focam nos aspectos humanos e processuais: quem faz o quê, quando e como. Eles são uma oportunidade de baixo custo e alto valor para identificar lacunas em planos de resposta, melhorar a comunicação entre equipes e treinar a liderança.
Tabletop
O termo "tabletop" vem da ideia de reunir pessoas ao redor de uma mesa para discutir um cenário. Em segurança da informação, um tabletop exercise é uma atividade facilitada que simula um incidente de segurança em um ambiente controlado. O facilitador apresenta um cenário (por exemplo, um ransomware atingindo servidores críticos) e conduz os participantes por uma série de perguntas e decisões, como se estivessem vivendo o incidente em tempo real. O objetivo não é testar ferramentas técnicas, mas sim os processos, políticas e a capacidade de tomada de decisão da equipe.
Existem diferentes tipos de tabletop exercises, variando em complexidade e escopo. Os mais simples podem ser apenas uma discussão de 30 minutos com algumas perguntas, enquanto os mais avançados podem envolver múltiplas fases, injeções de informações (novos desenvolvimentos no cenário) e até a participação de departamentos externos, como jurídico, RH e comunicação. A chave é que todos os envolvidos na resposta a incidentes participem, incluindo líderes de TI, segurança, operações e executivos.
Um bom tabletop exercise segue um roteiro claro, mas permite flexibilidade para explorar decisões. Por exemplo, o facilitador pode perguntar: "Se o atacante exfiltrar dados de clientes, quais são os próximos passos?" Os participantes discutem e decidem, e o facilitador pode então introduzir novas informações, como "O atacante publicou parte dos dados na internet". Isso força a equipe a adaptar sua resposta em tempo real.
Para ilustrar, vejamos um exemplo de estrutura de um tabletop exercise:
Cenário: Ataque de ransomware em um servidor de arquivos.

Fase 1 (Detecção):
- O SOC identifica alertas de criptografia em massa.
- Pergunta ao time: Quem é notificado primeiro? Qual é o canal de comunicação?

Fase 2 (Contenção):
- O ransomware se espalhou para outros servidores.
- Pergunta: Devemos isolar a rede? Como isso afeta a operação?

Fase 3 (Erradicação e Recuperação):
- O malware foi contido, mas dados estão criptografados.
- Pergunta: Devemos pagar o resgate? Quais são as opções de recuperação?

Fase 4 (Pós-incidente):
- O incidente foi resolvido.
- Pergunta: O que deve ser incluído no relatório final? Quem é responsável por implementar as lições aprendidas?
Esse formato permite que os participantes pratiquem a tomada de decisão sob pressão, sem o custo ou o risco de um incidente real. Além disso, os tabletop exercises são frequentemente exigidos por normas e frameworks, como o NIST Cybersecurity Framework e a ISO 27001, como parte de um programa de melhoria contínua.
Exercises
Exercícios de simulação de incidentes podem ser classificados em várias categorias, dependendo do nível de realismo e da participação de sistemas reais. Além dos tabletop, temos exercícios de simulação técnica, como blue team vs. red team, e exercícios de comunicação de crise. Nesta seção, focaremos em como planejar e conduzir exercícios eficazes, independentemente do tipo.
O primeiro passo é definir os objetivos do exercício. Pergunte-se: o que queremos testar? Pode ser a eficácia do plano de resposta, a capacidade de detectar um tipo específico de ataque, ou a comunicação entre equipes. Os objetivos devem ser mensuráveis e alinhados com as metas de segurança da organização. Por exemplo, um objetivo poderia ser "verificar se a equipe consegue conter um malware em menos de 1 hora".
Em seguida, é necessário desenvolver um cenário realista. O cenário deve ser baseado em ameaças relevantes para a organização (ex.: phishing, ransomware, insider threat). Ele deve incluir detalhes como vetores de ataque, sistemas afetados e impacto potencial. É importante que o cenário seja desafiador, mas não impossível, e que permita que os participantes tomem decisões significativas.
Após definir o cenário, escolha os participantes. Inclua não apenas a equipe de segurança, mas também representantes de áreas que seriam envolvidas em um incidente real: jurídico, comunicação, RH, operações e alta gerência. A diversidade de perspectivas enriquece o exercício e ajuda a identificar problemas de coordenação. O facilitador deve ser alguém experiente, que não esteja diretamente envolvido na resposta, para manter a objetividade.
Durante o exercício, o facilitador apresenta o cenário em fases e faz perguntas. Os participantes devem discutir suas ações e decisões. É fundamental registrar tudo, incluindo decisões, dúvidas e áreas de atrito. Ao final, conduza uma reunião de debriefing para discutir o que funcionou e o que não funcionou. O resultado é um relatório com recomendações de melhoria.
Aqui está um exemplo de como documentar um exercício:
Exercício: Tabletop de Phishing
Data: 2024-05-10
Participantes: SOC, TI, Jurídico, RH, Comunicação

Cenário: Um e-mail de phishing é enviado a funcionários; alguns clicam em um link malicioso.

Principais descobertas:
- O SOC detectou o alerta em 10 minutos.
- A comunicação entre o SOC e a gerência levou 30 minutos (muito lento).
- A área jurídica não foi acionada até 2 horas após a detecção.
- O plano de resposta não previa a comunicação com os funcionários afetados.

Ações recomendadas:
- Revisar o fluxo de comunicação para reduzir o tempo de notificação.
- Incluir jurídico e RH no plano de resposta a phishing.
- Criar um modelo de comunicação para funcionários.
Exercícios regulares são vitais. Recomenda-se realizar pelo menos um tabletop por ano, mas organizações maduras fazem trimestralmente. A repetição permite que a equipe internalize os procedimentos e melhore continuamente.
Lessons learned
O verdadeiro valor de uma simulação de incidente está nas lições aprendidas. Sem um processo estruturado para capturar e aplicar essas lições, o exercício se torna apenas uma atividade interessante, mas sem impacto. A fase de lições aprendidas deve ocorrer imediatamente após o exercício, enquanto as memórias estão frescas, e também em um período de acompanhamento para verificar se as ações corretivas foram implementadas.
Durante o debriefing, reúna todos os participantes e discuta abertamente o que aconteceu. Use perguntas como: "O que funcionou bem?", "O que não funcionou?", "O que nos surpreendeu?" e "O que faremos diferente da próxima vez?". É importante criar um ambiente sem culpa, onde as pessoas se sintam seguras para admitir erros. O objetivo é melhorar os processos, não apontar culpados.
As lições aprendidas devem ser documentadas em um relatório que inclua: uma descrição do exercício, os objetivos, os participantes, o cenário, os principais eventos, as observações e as recomendações. Cada recomendação deve ter um responsável e um prazo para implementação. Por exemplo:
Lições Aprendidas - Exercício de Ransomware

Observação: A equipe não tinha um contato de emergência do provedor de backup.
Recomendação: Estabelecer um contato 24/7 com o provedor de backup.
Responsável: Gerente de TI
Prazo: 30 dias

Observação: O plano de resposta não incluía um procedimento para decidir sobre pagamento de resgate.
Recomendação: Criar uma política de resgate com critérios claros.
Responsável: CISO
Prazo: 60 dias
É crucial que as lições sejam compartilhadas com toda a organização relevante, não apenas com os participantes. Isso pode ser feito por meio de relatórios, apresentações ou treinamentos. Além disso, as lições devem ser usadas para atualizar os planos de resposta, políticas e procedimentos. Por exemplo, se o exercício revelou que a equipe não sabia como acionar a comunicação de crise, o plano deve ser revisado para incluir instruções detalhadas.
Um erro comum é tratar as lições aprendidas como um evento único. Em vez disso, elas devem alimentar um ciclo de melhoria contínua. Cada exercício deve ser comparado com os anteriores para verificar se as lacunas identificadas foram fechadas. Algumas organizações mantêm um "log de lições aprendidas" que é revisado periodicamente. Dessa forma, a simulação de incidentes se torna uma ferramenta poderosa para fortalecer a postura de segurança ao longo do tempo.
Metrics
Para saber se um programa de simulação de incidentes está sendo eficaz, é preciso medir o progresso. As métricas permitem que a liderança avalie o retorno sobre o investimento e identifique áreas que precisam de mais atenção. As métricas podem ser divididas em duas categorias: métricas de processo e métricas de resultado.
Métricas de processo se concentram na execução do exercício em si. Exemplos incluem: número de exercícios realizados por ano, participação das equipes (percentual de convidados que compareceram), tempo de duração do exercício, e aderência ao cronograma. Essas métricas mostram o quão ativa é a organização em testar sua preparação, mas não indicam diretamente a eficácia da resposta.
Métricas de resultado avaliam o desempenho da equipe durante o exercício e a aplicação das lições aprendidas. Algumas métricas úteis:
- Tempo de detecção (Time to Detect): quanto tempo levou para a equipe perceber o incidente no cenário. Idealmente, deve diminuir ao longo dos exercícios.
- Tempo de resposta (Time to Respond): tempo para iniciar as ações de contenção e erradicação. Menor é melhor.
- Número de decisões críticas tomadas corretamente: por exemplo, acionar o plano de resposta, notificar as partes certas, etc.
- Percentual de planos atualizados após o exercício: mede se as lições estão sendo implementadas.
- Índice de satisfação dos participantes: pesquisas pós-exercício podem indicar o engajamento e a percepção de valor.
Para ilustrar, considere a seguinte tabela de métricas de um programa de tabletop exercises:
Ano | Exercícios Realizados | Tempo Médio de Detecção (min) | Tempo Médio de Resposta (min) | % de Recomendações Implementadas
----|----------------------|-------------------------------|-------------------------------|----------------------------------
2023 | 2                    | 45                            | 120                           | 70%
2024 | 4                    | 30                            | 90                            | 85%
Esses números mostram uma melhoria clara, mas é importante definir metas realistas. Por exemplo, reduzir o tempo de detecção de 45 para 30 minutos pode ser um objetivo. As métricas devem ser analisadas em conjunto, não isoladamente. Um tempo de detecção baixo pode não ser significativo se a equipe não conseguir conter o incidente adequadamente.
Além disso, as métricas devem ser usadas para melhorar o programa. Se os participantes reportam baixa satisfação, talvez o cenário seja muito complexo ou a facilitação não seja envolvente. Se as recomendações não estão sendo implementadas, é preciso reforçar o acompanhamento ou envolver a liderança. Em última análise, as métricas devem contar uma história sobre a prontidão da organização e orientar decisões sobre onde investir em segurança.
Boas práticas e observações finais
Para encerrar, aqui estão algumas boas práticas para simulações de incidentes eficazes:
- Comece pequeno: se sua organização nunca fez uma simulação, comece com um tabletop simples de 1 hora antes de partir para exercícios complexos.
- Envolva a liderança: ter executivos participando demonstra compromisso e ajuda a garantir recursos para melhorias.
- Seja realista, mas não traumático: o cenário deve ser plausível, mas não deve paralisar a equipe. O objetivo é treinar, não punir.
- Use facilitadores externos: um facilitador externo pode trazer imparcialidade e novas perspectivas, evitando vieses internos.
- Integre com outros processos: alinhe os exercícios com testes de continuidade de negócios e planos de recuperação de desastres.
- Repita regularmente: a prática leva à perfeição. Incorpore simulações no calendário anual de segurança.
Lembre-se de que a simulação de incidentes não é um fim em si mesma, mas um meio para melhorar a resiliência da organização. Ao investir tempo e recursos em tabletop exercises, lições aprendidas e métricas, você está construindo uma cultura de preparação que pode fazer a diferença quando um incidente real ocorrer. Continue praticando, aprendendo e evoluindo.
Exercícios
-
Descreva o propósito principal de um tabletop exercise e liste três benefícios que ele oferece em comparação com simulações técnicas completas.
✓ Resposta: O propósito principal é testar e melhorar os processos, a tomada de decisão e a comunicação da equipe em um ambiente simulado, sem risco real. Benefícios: baixo custo, foco em aspectos humanos e processuais, e capacidade de envolver múltiplas áreas da organização. -
Cite três métricas de resultado que podem ser usadas para avaliar a eficácia de um exercício de simulação de incidentes e explique por que cada uma é importante.
✓ Resposta: Tempo de detecção (mede a rapidez com que a equipe percebe o incidente), tempo de resposta (mede a rapidez das ações de contenção) e percentual de recomendações implementadas (mostra se as lições estão sendo aplicadas). Essas métricas ajudam a identificar gargalos e a medir a evolução da prontidão. -
Explique a diferença entre métricas de processo e métricas de resultado, dando um exemplo de cada uma.
✓ Resposta: Métricas de processo medem a execução do exercício, como o número de exercícios realizados ou a participação das equipes. Métricas de resultado medem o desempenho, como o tempo de detecção ou a eficácia das decisões. Exemplo de processo: 100% dos convidados participaram. Exemplo de resultado: o tempo de contenção foi reduzido em 20%. -
Qual é a importância de uma reunião de debriefing após um exercício e o que ela deve incluir?
✓ Resposta: A reunião de debriefing é crucial para capturar as lições aprendidas. Deve incluir uma discussão aberta sobre o que funcionou, o que não funcionou, as surpresas e as recomendações para melhoria. É importante criar um ambiente sem culpa e documentar tudo para ações futuras. -
Imagine que você é o facilitador de um tabletop exercise. Escreva um cenário resumido de um incidente de phishing e liste três perguntas que você faria aos participantes em diferentes fases (detecção, contenção, pós-incidente).
✓ Resposta: Cenário: Um e-mail de phishing é enviado a 50 funcionários; um deles insere suas credenciais em uma página falsa. Perguntas: Fase de detecção: "Como o SOC descobre o incidente e quem é notificado?" Fase de contenção: "Devemos bloquear o acesso do usuário? Como impedir o uso das credenciais roubadas?" Fase pós-incidente: "Quais medidas de remediação e comunicação com o funcionário são necessárias?"
Referências
Continue lendo
Mais artigos de Segurança da Informação para seguir daqui.
Segurança de OWASP Juice Shop
Esta aula explora o OWASP Juice Shop, uma aplicação web deliberadamente vulnerável usada para treinar segurança ofensiva e defensiva. Você aprenderá sobre os desafios (labs), como conduzir walkthroughs, estratégias de remediação e práticas seguras de desenvolvimento, com exemplos práticos e exercícios.
Lido
Segurança de Cloud Native
Esta aula aborda os fundamentos de segurança em ambientes cloud native, incluindo service meshes, o modelo de responsabilidade compartilhada e práticas de segurança em runtime. Você aprenderá como proteger serviços distribuídos, entender as fronteiras de responsabilidade entre provedor e cliente, e implementar controles de segurança em tempo de execução.
Lido
Segurança para Devs
Esta aula aborda práticas essenciais de segurança para desenvolvedores, incluindo secure coding, revisões de código, testes de segurança e automação. O conteúdo é prático, com exemplos e exercícios, voltado para integrar segurança ao ciclo de desenvolvimento.
Lido